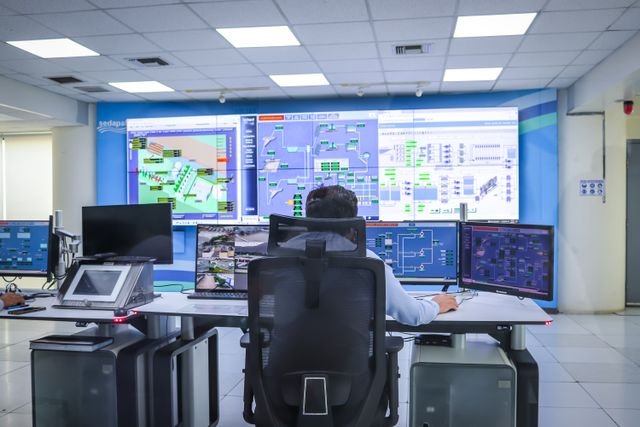
A Braskem identificou e catalogou mais de 3 mil ativos de tecnologia operacional em oito meses, como parte de um projeto internacional de cibersegurança que abrange mais de 39 instalações industriais. A iniciativa utiliza a plataforma SecureOT, da Rockwell Automation, para ampliar a visibilidade sobre equipamentos, sistemas de automação e possíveis vulnerabilidades presentes nas operações da companhia.
Divulgado em 26 de outubro de 2026 pelo Centro de Informação Metal Mecânica (CIMM), o projeto evidencia um desafio crescente para a indústria: proteger ambientes produtivos que reúnem equipamentos de diferentes fabricantes, gerações tecnológicas e níveis de integração digital.
O levantamento representa uma etapa importante para organizar a segurança dos sistemas industriais. Entretanto, identificar os equipamentos não significa que todas as vulnerabilidades tenham sido corrigidas ou que as instalações estejam completamente protegidas contra ataques cibernéticos.
Resumo da notícia: principais pontos de atenção
- Mais de 3 mil ativos industriais catalogados nos primeiros oito meses.
- Mais de 39 instalações industriais abrangidas pelo projeto.
- Plataforma SecureOT, desenvolvida pela Rockwell Automation, utilizada na iniciativa.
- Indicador de 95% de prontidão da infraestrutura divulgado pela fornecedora.
- Objetivo de ampliar a identificação de ativos, a gestão de vulnerabilidades e o monitoramento de ameaças.
- Próximo desafio: demonstrar resultados concretos na redução de riscos e na proteção da continuidade operacional.
Cibersegurança industrial da Braskem amplia o controle sobre os ativos
Um dos principais problemas enfrentados pelas equipes de segurança industrial é saber exatamente quais equipamentos estão conectados às redes e aos sistemas de controle de uma fábrica.
Em instalações de grande porte, o ambiente tecnológico costuma reunir controladores programáveis, sistemas de supervisão, computadores industriais, sensores, equipamentos automatizados e softwares especializados. Parte desses componentes pode permanecer em operação durante muitos anos, mesmo quando novas tecnologias são incorporadas ao processo produtivo.
Essa diversidade dificulta a manutenção de um inventário atualizado e aumenta a complexidade da identificação de vulnerabilidades.
O projeto da Braskem procura enfrentar essa dificuldade por meio do mapeamento dos ativos de tecnologia operacional, permitindo organizar informações sobre os equipamentos presentes nas instalações abrangidas.
A plataforma SecureOT, da Rockwell Automation, foi adotada para apoiar esse trabalho. Segundo as informações divulgadas pelo CIMM, a solução reúne recursos de visibilidade dos ativos, gestão de vulnerabilidades e serviços gerenciados de detecção.
O inventário permite estabelecer uma base para decisões posteriores, como identificar sistemas que precisam de atenção prioritária, avaliar a exposição a ameaças e planejar intervenções de segurança.
Esse processo é particularmente relevante porque os equipamentos industriais não apresentam todos o mesmo nível de criticidade. Um controlador responsável por uma etapa essencial da produção, por exemplo, pode exigir medidas de proteção diferentes das aplicadas a um equipamento sem impacto direto sobre a operação.
O que os números revelam sobre o projeto industrial
Os indicadores divulgados ajudam a compreender a dimensão da iniciativa, mas precisam ser interpretados de acordo com aquilo que efetivamente representam.
| Indicador | Informação divulgada |
|---|---|
| Ativos catalogados | Mais de 3.000 |
| Instalações abrangidas | Mais de 39 |
| Período inicial | Oito meses |
| Plataforma utilizada | SecureOT |
| Fornecedora | Rockwell Automation |
| Prontidão da infraestrutura | 95% |
Os dados foram publicados pelo CIMM em 26 de outubro de 2026. A reportagem não informa o número total de ativos existentes nas instalações, quantos apresentavam vulnerabilidades ou quantas falhas já foram corrigidas.
Como interpretar os 95% de prontidão da infraestrutura
O percentual de 95% de prontidão foi informado pela Rockwell Automation. Entretanto, a divulgação não apresenta detalhes suficientes sobre os critérios utilizados para calcular esse indicador.
Por isso, não é correto interpretar o resultado como se 95% dos equipamentos estivessem protegidos contra ataques ou como se o projeto tivesse reduzido os riscos cibernéticos nessa mesma proporção.
Para compreender o significado operacional desse número, seriam necessários esclarecimentos sobre a metodologia de avaliação, os requisitos considerados e os controles efetivamente implantados.
A fornecedora também informou que a iniciativa ampliou a capacidade da Braskem de demonstrar conformidade durante auditorias. Esse resultado pode contribuir para a organização de evidências técnicas, mas não representa, por si só, uma certificação ou comprovação independente de conformidade com determinada norma.
Por que a tecnologia operacional exige proteção especializada
A tecnologia operacional, conhecida pela sigla OT (Operational Technology), reúne equipamentos e sistemas programáveis que monitoram ou controlam processos físicos.
Ela está presente em diferentes estruturas industriais, incluindo:
- Controladores lógicos programáveis (CLPs).
- Sistemas de controle distribuído.
- Sistemas supervisórios.
- Equipamentos de automação.
- Sensores e dispositivos de monitoramento.
- Computadores e servidores industriais.
A principal característica desses sistemas é a interação direta com equipamentos e processos físicos.
Isso significa que um incidente de segurança pode ultrapassar os limites dos sistemas de informação. Dependendo do equipamento afetado, uma falha pode comprometer o funcionamento de uma linha de produção, alterar parâmetros operacionais ou provocar indisponibilidade de determinados processos.
O Instituto Nacional de Padrões e Tecnologia dos Estados Unidos (NIST) destaca que a proteção de ambientes OT precisa considerar requisitos específicos de desempenho, confiabilidade e segurança física.
Essa diferença exige uma abordagem que considere as particularidades da operação industrial, em vez de simplesmente aplicar os mesmos procedimentos utilizados em computadores administrativos.
Principais riscos em ambientes industriais conectados
Entre os fatores que precisam ser acompanhados pelas equipes de segurança estão:
- Interrupções operacionais: incidentes digitais podem comprometer equipamentos necessários à continuidade da produção.
- Acessos não autorizados: permissões inadequadas e conexões desprotegidas podem ampliar a exposição dos sistemas.
- Vulnerabilidades de software: programas desatualizados podem apresentar falhas conhecidas e exploráveis.
- Integração entre tecnologias diferentes: equipamentos de fabricantes e gerações distintas podem exigir procedimentos específicos de proteção.
- Riscos à segurança física: determinadas falhas podem interferir no controle de processos industriais que exigem condições rigorosas de operação.
O mapeamento dos ativos contribui para compreender onde esses riscos podem estar presentes. A proteção efetiva, entretanto, depende também da avaliação das vulnerabilidades, da implantação de controles e do monitoramento contínuo.
Como o inventário industrial contribui para reduzir vulnerabilidades
A identificação dos equipamentos constitui uma das primeiras etapas de um programa estruturado de cibersegurança industrial.
Com um inventário confiável, as equipes responsáveis podem organizar o trabalho em quatro frentes principais.
1. Identificação e classificação dos equipamentos
O primeiro passo consiste em conhecer os ativos existentes, identificar suas características e compreender as funções que desempenham.
Essa classificação permite reconhecer equipamentos que poderiam passar despercebidos em instalações complexas, principalmente quando diferentes fornecedores e tecnologias estão integrados.
2. Avaliação e priorização dos riscos
Depois do levantamento, é necessário avaliar quais equipamentos apresentam vulnerabilidades e quais seriam as consequências de uma eventual exploração.
A análise deve considerar a criticidade do ativo, sua exposição, as possibilidades de acesso indevido e os impactos potenciais sobre a produção.
Uma vulnerabilidade em um sistema essencial ao controle de um processo industrial pode exigir prioridade diferente daquela atribuída a um componente com menor impacto operacional.
3. Correção das falhas e aplicação de controles
Com os riscos identificados, as equipes podem estabelecer um plano de correção.
As medidas podem envolver atualizações de software, revisão de permissões, restrição de conexões, segmentação de redes e implantação de mecanismos adicionais de monitoramento.
Nem sempre uma vulnerabilidade pode ser corrigida imediatamente. Em determinadas situações, controles compensatórios precisam ser utilizados até que exista uma condição operacional adequada para realizar a atualização.
4. Monitoramento e atualização permanente
O inventário não deve ser tratado como um levantamento realizado uma única vez.
Novos equipamentos são instalados, softwares são modificados, configurações mudam e sistemas antigos podem continuar conectados às redes industriais.
Por isso, a atualização dos registros e o acompanhamento contínuo dos ativos são fundamentais para manter uma visão confiável do ambiente tecnológico.
Por que corrigir vulnerabilidades pode afetar a produção
Na indústria, a aplicação de uma atualização de segurança exige cuidados que nem sempre existem em ambientes convencionais de tecnologia da informação.
Uma máquina pode operar continuamente, depender de um software específico ou estar integrada a outros equipamentos cuja compatibilidade precisa ser preservada.
Uma atualização aparentemente simples pode provocar incompatibilidades, alterar o comportamento de um controlador ou comprometer a comunicação entre sistemas.
Por essa razão, a correção de vulnerabilidades precisa ser planejada em conjunto pelas equipes de automação, manutenção, tecnologia da informação e cibersegurança.
A publicação SP 800-82, revisão 3, do NIST, apresenta recomendações específicas para proteger ambientes de tecnologia operacional, incluindo:
- Testar atualizações em ambientes controlados antes da aplicação em sistemas produtivos, sempre que possível.
- Programar intervenções em janelas de manutenção.
- Preparar procedimentos de recuperação caso uma atualização provoque falhas.
- Avaliar medidas alternativas de proteção quando determinado equipamento não puder ser atualizado.
Essas recomendações procuram equilibrar dois objetivos: reduzir a exposição a ameaças digitais e preservar a disponibilidade e a segurança dos processos industriais.
Em uma fábrica, portanto, a decisão de corrigir uma vulnerabilidade não deve considerar somente o problema de software. Também precisa avaliar os possíveis efeitos da intervenção sobre a operação.
Integração entre manutenção, automação e cibersegurança ganha importância
A segurança digital dos ambientes industriais deixou de ser uma responsabilidade restrita aos departamentos de tecnologia da informação.
Um controlador industrial, por exemplo, pode depender de configurações de rede, permissões de acesso, versões de software, procedimentos de manutenção e condições específicas de operação.
Isso exige integração entre diferentes áreas da empresa.
Para a manutenção, um inventário atualizado pode facilitar a identificação dos equipamentos que exigem atenção especial e contribuir para o planejamento das intervenções.
Para as equipes de automação, conhecer os sistemas conectados ajuda a compreender as relações entre os dispositivos e os processos controlados.
Já as áreas de tecnologia da informação e cibersegurança podem utilizar essas informações para avaliar vulnerabilidades, estabelecer prioridades e acompanhar possíveis ameaças.
A integração também pode melhorar a organização das evidências técnicas utilizadas em auditorias e avaliações de conformidade, conforme informado pela fornecedora da solução.
O resultado, entretanto, depende da qualidade dos registros, da atualização das informações e da comprovação dos controles efetivamente implantados.
É importante observar que a divulgação do projeto não relata um ataque cibernético específico que tenha motivado a iniciativa. O objetivo apresentado é ampliar a visibilidade dos ativos e estruturar a gestão dos riscos digitais nas instalações abrangidas.
Perguntas frequentes sobre cibersegurança industrial
O que são ativos de tecnologia operacional?
São equipamentos e sistemas programáveis que monitoram ou controlam processos físicos. Incluem controladores industriais, sistemas de supervisão, equipamentos automatizados e outros dispositivos utilizados na operação de fábricas.
Por que uma indústria precisa catalogar seus equipamentos?
O inventário permite conhecer os componentes existentes, compreender suas funções e organizar a avaliação de vulnerabilidades. Sem esse levantamento, pode ser mais difícil identificar sistemas expostos e estabelecer prioridades de proteção.
A Braskem já protegeu completamente suas fábricas?
Não há informações suficientes para afirmar isso. O projeto ampliou a visibilidade sobre os ativos, mas os dados divulgados não demonstram que todas as vulnerabilidades tenham sido corrigidas ou que os riscos cibernéticos tenham sido eliminados.
O que significa o indicador de 95% de prontidão?
É um percentual divulgado pela Rockwell Automation. Como a metodologia não foi detalhada na reportagem, não é possível concluir que represente a proporção de equipamentos protegidos ou uma redução equivalente dos riscos.
Próximos indicadores poderão demonstrar a efetividade do projeto
O mapeamento de mais de 3 mil ativos em mais de 39 instalações representa um avanço na organização das informações sobre o ambiente industrial da Braskem.
Entretanto, a avaliação dos resultados deverá ir além da quantidade de equipamentos identificados.
Entre os indicadores que merecem acompanhamento estão o número de vulnerabilidades encontradas e corrigidas, o tempo necessário para tratar falhas prioritárias, a cobertura efetiva do inventário e a capacidade de detectar e responder a incidentes.
Também será importante conhecer os critérios utilizados para calcular os 95% de prontidão informados pela fornecedora e identificar quais controles foram implantados nas instalações abrangidas.
O principal resultado demonstrado até agora é a ampliação da visibilidade sobre os ativos industriais. A comprovação de uma redução efetiva dos riscos dependerá de evidências adicionais sobre as medidas de proteção e seus resultados.
Para empresas com operações industriais complexas, conhecer os equipamentos conectados é uma condição essencial para administrar a segurança digital. A proteção, porém, exige um trabalho permanente que reúna tecnologia, manutenção, automação, procedimentos e monitoramento.
PARTE 2 — FONTES E REFERÊNCIAS
As fontes foram verificadas. A reportagem original do CIMM confirma os números apresentados e identifica a Rockwell Automation como fornecedora da plataforma utilizada. CIMM
1. CIMM — Centro de Informação Metal Mecânica
- Título: Braskem mapeia mais de 3 mil ativos industriais para reforçar cibersegurança.
- Publicação: 26 de outubro de 2026.
- Utilização: números do projeto, abrangência, plataforma SecureOT e indicador de prontidão.
- Consultar reportagem original do CIMM
2. NIST — National Institute of Standards and Technology
- Documento: Guide to Operational Technology (OT) Security.
- Referência: Special Publication 800-82, Revision 3.
- Publicação: 28 de setembro de 2023.
- Utilização: conceitos de tecnologia operacional, requisitos de segurança, confiabilidade e desempenho.
- Consultar publicação oficial do NIST
3. NIST — Orientações sobre atualizações de segurança em ambientes OT
- Documento: SP 800-82 Rev. 3, seção sobre aplicação de correções de software.
- Utilização: testes prévios, janelas de manutenção, recuperação e controles alternativos.
- Consultar documento técnico em PDF
Atualização técnica importante: em 21 de setembro de 2026, o NIST também publicou uma versão preliminar da revisão 4 da SP 800-82. Trata-se de um documento em consulta pública, não de uma versão final que substitua a revisão 3. O prazo de comentários informado pelo instituto termina em 30 de novembro de 2026. de proteção. Consultar o documento técnico integral em PDF.